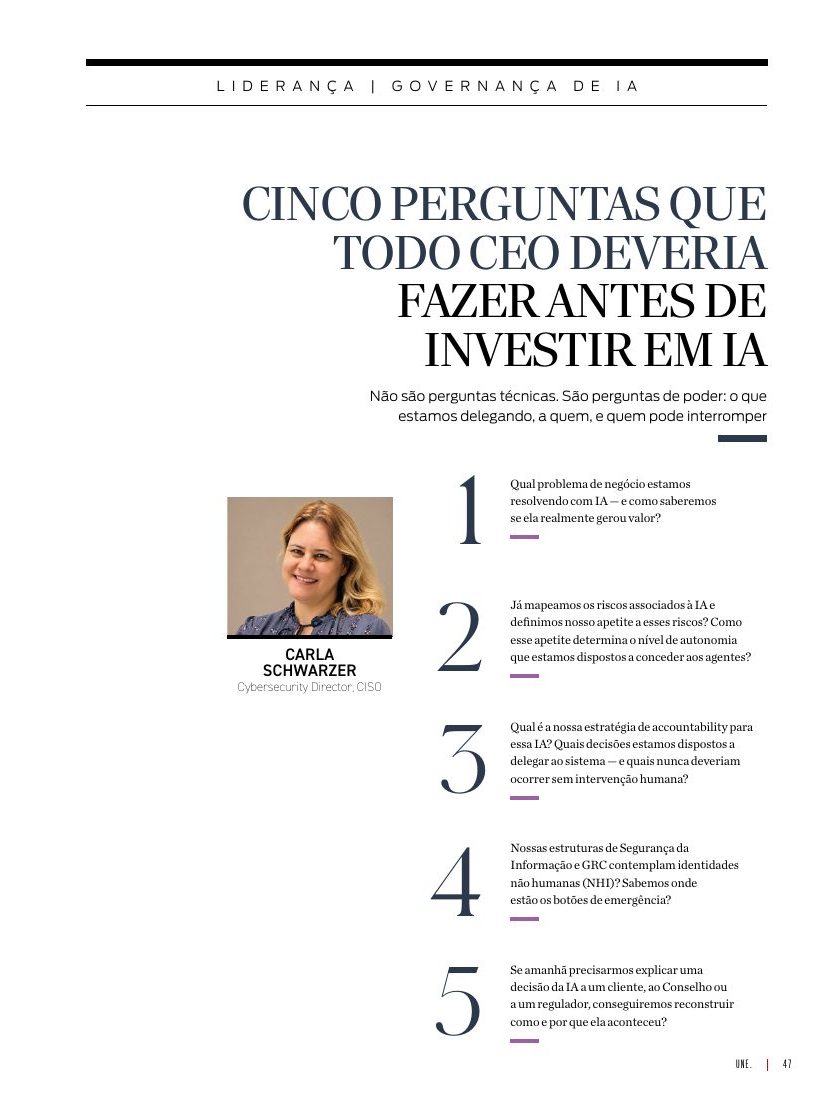
Qual problema de negócio estamos resolvendo com IA — e como saberemos se ela realmente gerou valor?
Já mapeamos os riscos associados à IA e definimos nosso apetite a esses riscos? Como esse apetite determina o nível de autonomia que estamos dispostos a conceder aos agentes?
Qual é a nossa estratégia de accountability para essa IA? Quais decisões estamos dispostos a delegar ao sistema — e quais nunca deveriam ocorrer sem intervenção humana?
Nossas estruturas de Segurança da Informação e GRC contemplam identidades não humanas (NHI)? Sabemos onde estão os botões de emergência?
Se amanhã precisarmos explicar uma decisão da IA a um cliente, ao Conselho ou a um regulador, conseguiremos reconstruir como e por que ela aconteceu?